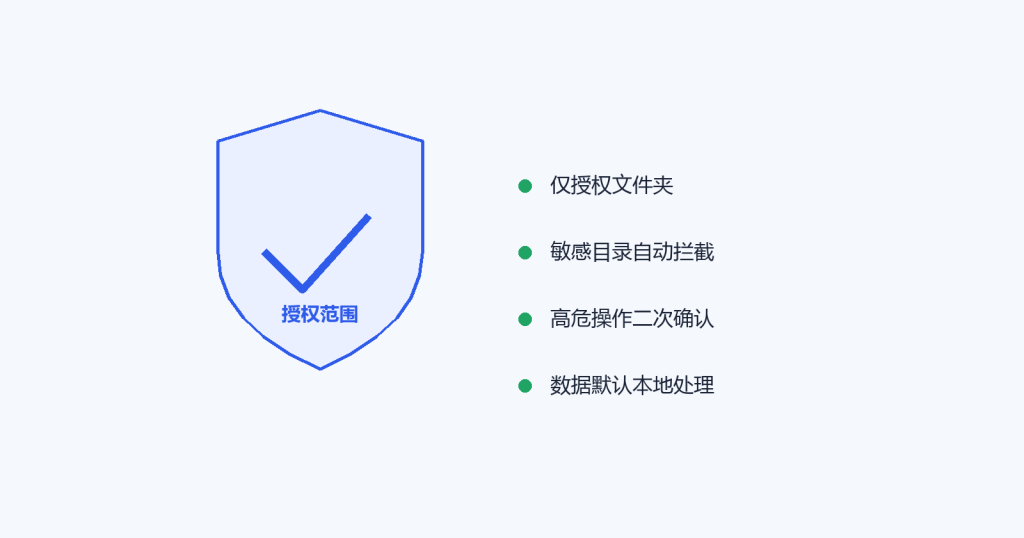
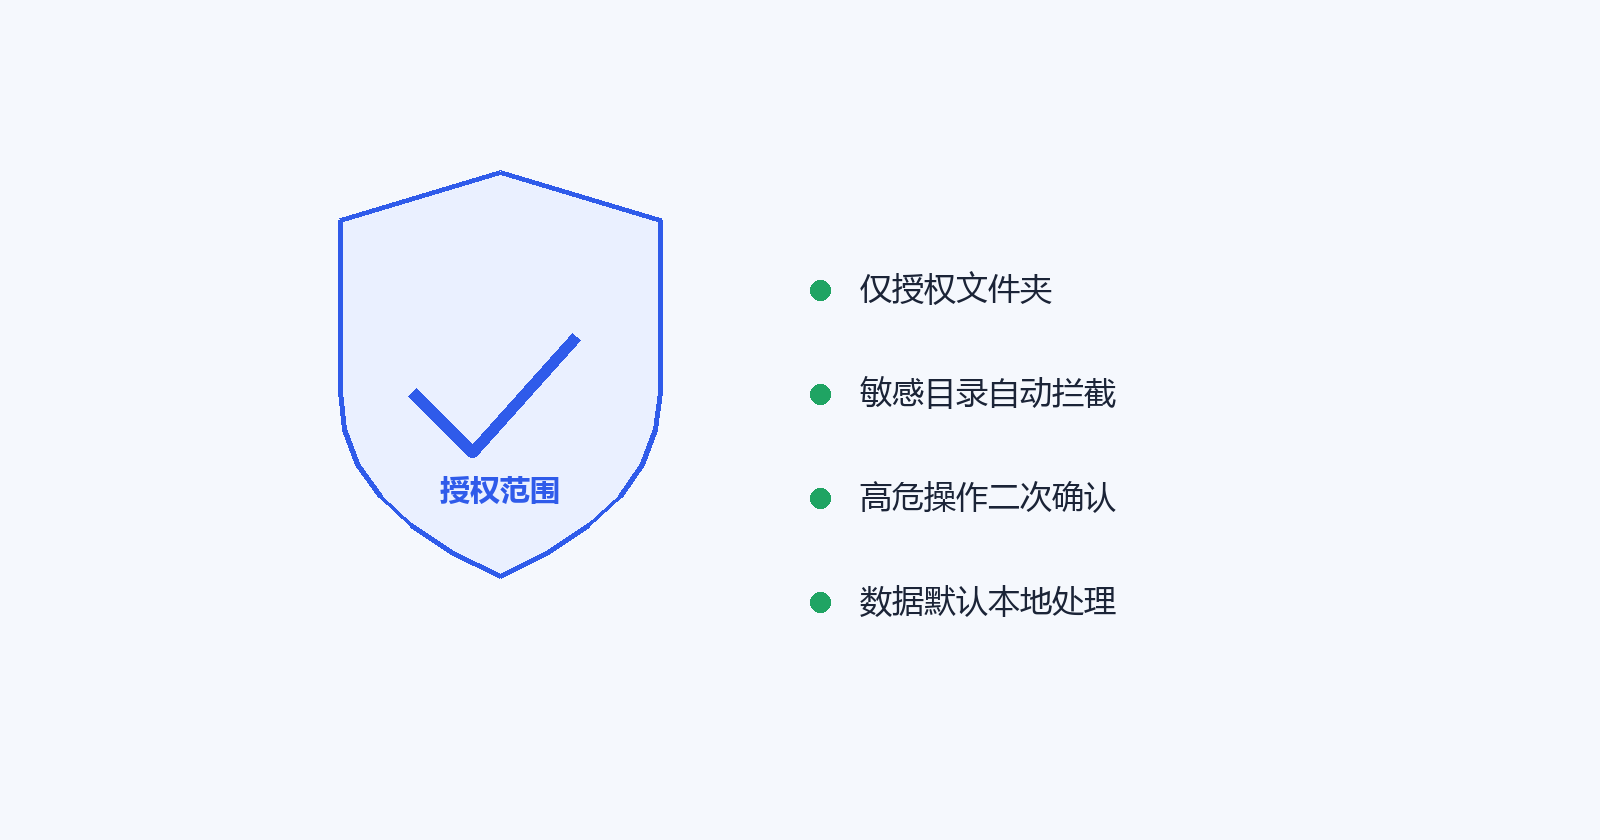
一句话结论:授权范围是你定的,不是它自己定的。
你担心过吗:把 WorkBuddy 接上电脑,它是不是能翻我整个 D 盘?这种担心很合理,也值得在真正放手用之前弄清楚。Day28 要讲的,就是权限边界:WorkBuddy 能访问什么、不能访问什么、哪些操作会拦你一下,主动权始终在你手里,不是它自己定的。
为什么需要这个技巧
为什么权限边界这件事要专门讲?因为「敢不敢用」决定了「用不用得顺」。很多人要么因为不清楚边界,不敢授权任何目录,结果 AI 读不到文件、干不成活;要么反过来,图省事把整个用户目录一股脑授权,事后越想越不踏实。两种极端都源于同一个问题:没搞清授权是你主动勾选的,不是它私自拿走的。理解边界后,你才能做到「该给的给、不该给的不给」——常规项目授权项目目录,涉密项目单独开空间,高危操作靠二次确认兜底。权限清晰,你才敢把重复劳动真正交出去,又不必为数据安全提心吊胆。这是把工具用舒服的前提,不是可有可无的科普。
怎么做:分 4 步走
1. 只授权必要文件夹
WorkBuddy 只能访问你主动勾选授权的文件夹,系统敏感目录会被自动拦截。所以第一步是养成「最小授权」习惯:临时任务用临时目录,长期项目用项目目录,别图省事勾选整个用户目录或整个盘。授权范围越小,你心里越踏实,也越不容易误伤无关文件。
2. 认清高危操作的确认机制
删除、覆盖、批量改动这类高危操作,WorkBuddy 会要求二次确认。出现确认弹窗时,先核对路径和范围再点,不要习惯性秒点确定。这条机制是你的安全网,配合 Day24「不可逆操作先移到临时目录」的做法,能把误删误改的概率压到极低。
3. 理解数据默认本地处理
文件处理默认在本地完成,原始数据不会上传到云端。知道这一点,你处理合同、报表这类含敏感信息的文件时才敢用。如果某次任务确实涉及联网能力,留意它在说明里提到的处理方式,对涉及账号、密钥的环节保持警惕,不把敏感凭据写进任务描述。
4. 涉密项目单独开空间
涉及商业秘密或个人信息较多的项目,单独开一个工作空间,只授权那一个目录,绝不和其他日常任务混在同一个授权范围里。这样即便某个任务出问题,影响面也被限制在那一个空间内。定期回来检查已授权的目录清单,把不再需要的解除掉,权限范围保持「刚好够用」。
可直接复制的指令
适用场景:检查并收紧授权
检查当前授权的工作空间列表,把不再需要的目录从授权范围里移除,只保留正在进行的项目目录。适用场景:临时任务用临时目录
这次只是临时整理一批下载文件,请只在 D 盘下的临时整理目录里操作,不要访问其他任何已授权目录。适用场景:涉密项目隔离空间
新建一个独立工作空间只用于本次合同审查,只授权合同所在文件夹,处理完提醒我解除该空间授权。实战案例
背景:你刚接手一个含客户报价的项目,想用 WorkBuddy 做合同信息抽取,但又怕它顺手读到桌面上别的私人文件。你没把整个用户目录授权,而是新建了一个独立工作空间,只把「合同」文件夹加进授权范围。下指令时你说:只在授权的合同目录里读取,提取金额、签署方、有效期到一张 Excel,不要访问其他目录。任务跑完,结果区只出现了那张提取表,没有碰桌面其他东西。你顺手在设置里看了眼授权列表,确认只有这一个目录在范围内。事后你把该空间授权解除,整套操作里敏感文件始终没离开本地、也没被扩大访问。你既用上了自动化抽取,又没突破自己设的权限边界。
常见误区
图省事授权整个盘
一键勾选整个用户目录最省事,但也最危险:无关私人文件全进入可访问范围。坚持「项目目录才授权」,多一步勾选少一堆隐患。
确认弹窗习惯性秒点
删除、覆盖类操作会弹二次确认,有人看都不看就点确定。弹窗出现先核对路径和范围,这是最后一道闸,别跳过。
把敏感凭据写进任务
把账号密码、API key 写进任务描述,等于把明文留给处理环节。敏感凭据单独保管,不写进指令正文,涉及账号的环节保持警惕。
进阶玩法
进阶上,权限管理能和「工作空间」长期配合:给不同密级的项目建不同空间,授权范围天然隔离,不用每次纠结给多少。也能和 Day16 的连接器结合——连接器授权的是外部账号(邮箱、文档等),同样遵循最小必要原则,用完及时断开,别让一个长期有效的授权一直挂着。定期检查授权清单是个好习惯,把不用的目录和连接都收回。记住一条总原则:敏感文件先确认再授权、删除类操作先看清单,主动权一直在你手里,工具只是按你给的边界干活。
小结
权限边界是你定的,不是它定的。只授权必要目录、高危操作靠二次确认、涉密项目单独开空间,敏感凭据不写进任务。做到最小授权,你既敢用、又睡得着觉。
← Day27 产物上云:一份文件,多端可用 | Day29 不止文字:图片、视频、3D 也能产 →
本系列 30 篇已全部上线,系列完整目录见:WorkBuddy 30 天技巧 · 总目录